
Inhaltsverzeichnis
Auf einen Blick
Die häufigsten Datenschutz-Fehler auf Webseiten sind
- eine veraltete oder unvollständige Datenschutzerklärung
- Cookie-Banner ohne echte Wahlmöglichkeit
- Dienste wie Google Fonts oder YouTube, die schon vor der Einwilligung laden
- fehlende Protokollierungen für Einwilligungen
- fehlende Auftragsverarbeitungsverträge.
Die wirksamsten Gegenmaßnahmen sind fast immer dieselben: so wenige externe Dienste wie möglich, Dienste lokal einbinden, und ein Einwilligungs-Banner, das Dienste ohne Zustimmung zuverlässig blockiert. Bei der Auswahl von zustimmungspflichtigen Diensten ist darauf zu achten, dass eine DSGVO‑konforme Protokollierungsfunktion vorhanden ist.
Übrigens: Ob deine Seite betroffen ist, kannst du mit deinem Browser in 5 Minuten einfach selbst nachvollziehen. Im Beitrag zeige ich dir, wie.
Ich schaue mir im Rahmen meiner Arbeit regelmäßig fremde Webseiten an – und ehrlich gesagt: Bei kaum einem anderen Thema sehe ich so viele Fehler wie beim Datenschutz. Nicht aus Böswilligkeit, sondern weil das Thema wirklich unübersichtlich sein kann und sich ständig etwas ändert. In diesem Beitrag zeige ich dir die häufigsten Stolperfallen – von der Datenschutzerklärung über Cookie-Banner bis hin zu externen Diensten wie Google Fonts oder YouTube.
Kleiner Disclaimer vorweg: Ich bin kein Anwalt und dieser Beitrag stellt keine Rechtsberatung dar. Aber ich zeige dir, worauf es aus technischer Sicht bei der Erstellung einer Webseite ankommt – und wann du dir besser professionelle Unterstützung holen solltest.
Fehler 1: „Wir verarbeiten keine personenbezogenen Daten“
Der wohl größte Irrtum, dem ich immer wieder begegne: Manche gehen davon aus, dass ihre Seite keine personenbezogenen Daten verarbeitet, weil sie kein Kontaktformular und keinen Newsletter eingebunden haben. Das stimmt so nicht. Schon der reine Aufruf deiner Webseite erzeugt einen Vorgang, bei dem dein Server die IP-Adresse des Besuchers registriert – und die gilt datenschutzrechtlich als personenbezogenes Datum. Das hat der Europäische Gerichtshof bereits 2016 in einem viel beachteten Urteil klargestellt (dem sogenannten Breyer-Urteil➚). Pauschale Aussagen wie „diese Website verarbeitet keine personenbezogenen Daten“ sind also praktisch immer falsch – und genau das ist einer der ersten Punkte, die in jeder Datenschutzerklärung sauber aufgelöst werden müssen.
So machst du es richtig: Geh davon aus, dass jede Webseite personenbezogene Daten verarbeitet – mindestens die IP-Adresse in den Server-Logfiles – und erkläre das in deiner Datenschutzerklärung.
Fehler 2: Eine unvollständige oder veraltete Datenschutzerklärung
Ein fehlerhaftes Impressum oder eine lückenhafte Datenschutzerklärung gehören zu den klassischen Abmahnrisiken. In der Datenschutzerklärung müssen unter anderem stehen:
- Alle eingesetzten Dienste und Plugins, mit denen personenbezogene Daten verarbeitet werden (Newsletter-Tool, Kontaktformular, Statistik-Tools, externe Einbindungen etc.)
- die Rechtsgrundlage für jede Verarbeitung
- die Kontaktinformationen des Verantwortlichen
- wie lange Daten gespeichert werden
- die Rechte der Besucherinnen und Besucher (Auskunft, Löschung, Widerspruch usw.)
Und ganz wichtig: Diese Liste ist keine einmalige Sache. Sobald du ein neues Tool einbindest, muss die Datenschutzerklärung mit angepasst werden. Wer hier nur einmal am Anfang etwas erstellt und dann nie wieder anfasst, hat mit hoher Wahrscheinlichkeit irgendwann eine Lücke. Dazu kommt, dass sich gesetzliche Grundlagen ändern können. Es ist also unerlässlich, seine Datenschutzerklärung immer mal wieder zu überprüfen.
So machst du es richtig: Prüfe deine Datenschutzerklärung bei jeder technischen Änderung an deiner Webseite und mindestens einmal im Jahr – oder nutze einen Rechtstexte-Dienst mit automatischer Aktualisierung.
Fehler 3: Cookie-Banner, die eigentlich gar keine sind
Ein Cookie-Banner ist rechtlich gesehen nicht einfach ein Hinweis, sondern ein Einwilligungsmechanismus. Seit Mai 2024 heißt das zuständige Gesetz übrigens nicht mehr TTDSG, sondern TDDDG ➚ (Telekommunikation-Digitale-Dienste-Datenschutzgesetz) – die Regeln zu Cookies in § 25 ➚ sind aber im Kern gleich geblieben. Ein Banner, das nur „Diese Seite verwendet Cookies – OK“ anzeigt, reicht schon lange nicht mehr aus. Nötig ist eine echte, informierte und eindeutige Einwilligung, bevor irgendein nicht zwingend notwendiges Cookie gesetzt wird. Diese Einwilligung muss übrigens dokumentiert werden. Du solltest also unbedingt schauen, dass du ein Tool nutzt, welches eine Protokollfunktion anbietet!

Übrigens gilt auch umgekehrt: Für Cookies, die technisch unbedingt erforderlich sind – etwa um einen Warenkorb zu speichern -, brauchst du keine Einwilligung (§ 25 Abs. 2 TDDDG). Nicht jede Webseite braucht also zwangsläufig ein Banner.
So machst du es richtig: Nicht notwendige Cookies und Dienste erst nach aktiver Zustimmung laden. Kein Tracking? Dann brauchst du womöglich gar kein Banner.
Fehler 4: Dark Pattern bei der Gestaltung des „Alles ablehnen“-Buttons
Das hat in den letzten Jahren richtig an Fahrt aufgenommen: Immer mehr Aufsichtsbehörden und Gerichte greifen bei manipulativ gestalteten Bannern durch. Erst 2025 hat das Verwaltungsgericht Hannover ➚ einem Landesdatenschutzbeauftragten recht gegeben, der von einem Verlagshaus eine echte „Alles ablehnen“-Schaltfläche auf der ersten Ebene des Banners verlangt hatte – gleichwertig zu „Alles akzeptieren“ in Größe, Farbe und Platzierung. Ein Banner, bei dem „Akzeptieren“ groß und bunt ist und „Einstellungen“ klein und grau irgendwo in der Ecke steht, ist damit manipulativ und stellt ein Risiko dar.
Zusätzlich gilt: keine vorangehakten Kästchen, kein „Wegklicken = Zustimmung“. Der Widerruf muss genauso leicht sein wie das Erteilen der Einwilligung, zum Beispiel über einen dauerhaften „Cookie-Einstellungen“-Link im Footer.
So machst du es richtig: „Alles ablehnen“ und „Alles akzeptieren“ gehören gleichwertig nebeneinander auf die erste Ebene des Banners.
Fehler 5: Dienste laden, bevor überhaupt jemand zugestimmt hat
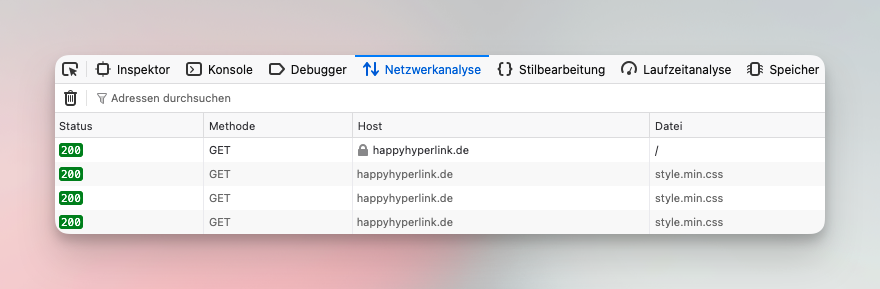
Selbst das schönste Banner nützt nichts, wenn im Hintergrund trotzdem schon alles lädt. Analyse-Tools, Marketing-Pixel oder eingebettete YouTube-Videos dürfen technisch erst nach dem Klick auf „Akzeptieren“ aktiv werden – nicht schon beim Seitenaufruf. Das lässt sich übrigens leicht selbst prüfen: Im Browser über die Entwicklertools (Netzwerkanalyse) siehst du genau, welche Verbindungen bereits vor deiner Zustimmung aufgebaut werden. Wenn dort nichts auftaucht, brauchst du vermutlich gar kein Consent-Banner. Wenn doch, weißt du sofort, wo das Problem liegt.
So machst du es richtig: Vor der Einwilligung darf deine Seite nur Verbindungen zu deinem eigenen Server aufbauen – alles andere wartet auf eine Zustimmung.
Fehler 6: Externe Dienste wie Google Fonts, YouTube oder Google Maps
Ein Klassiker, der in den letzten Jahren richtig teuer werden konnte: Schriftarten, die dynamisch von Google-Servern nachgeladen werden. Ausgelöst durch ein Urteil des Landgerichts München im Januar 2022 ➚ rollte danach eine regelrechte Abmahnwelle durchs Land, weil dabei die IP-Adresse der Besucher an Google in die USA übertragen wird, ohne dass jemand zugestimmt hat.
Zur Einordnung: In den Folgejahren wurde gerichtlich mehrfach festgestellt, dass ein Teil dieser Abmahnungen gezielt und rechtsmissbräuchlich provoziert wurde – das ändert aber nichts daran, dass die zugrunde liegende dynamische Einbindung datenschutzrechtlich riskant bleibt. Die deutlich sicherere Lösung: Schriftarten lokal auf dem eigenen Server einbinden. Dasselbe Prinzip gilt für YouTube-Videos oder Google Maps – entweder erst nach Zustimmung laden, oder gleich auf datensparsamere Alternativen wie selbst gehostete Videos oder OpenStreetMap setzen.
Meine Grundregel dabei: Je weniger externe Dienste eine Seite lädt, desto weniger Angriffsfläche hat sie – rechtlich und technisch. Weniger Komplexität heißt weniger Risiko, und ganz nebenbei lädt die Seite dann auch noch schneller.
So machst du es richtig: Schriftarten lokal hosten, Videos und Karten erst nach einem Klick laden – oder auf europäische bzw. selbst gehostete Alternativen setzen.
Fehler 7: Newsletter-Einwilligungen werden nicht dokumentiert
Auch beim Newsletter reicht ein einfaches Eintragen in ein Formular nicht. Nötig sind ein klarer Hinweis auf die Datenschutzerklärung, eine nachvollziehbare Protokollierung, wann und wie jemand zugestimmt hat (Stichwort Double-Opt-in), und eine ehrliche Unterscheidung, ob es sich um werbliche oder rein informierende Inhalte handelt. Das gilt übrigens für jede Art von Einwilligung, nicht nur für Cookies – im Streitfall zählt am Ende nur, was du nachweisen kannst.
So machst du es richtig: Double-Opt-in nutzen und Einwilligung mit Zeitpunkt jeder Anmeldung speichern – gute Newsletter-Tools machen das automatisch.
Fehler 8: Kein Auftragsverarbeitungsvertrag mit Hosting- und Tool-Anbietern
Wer Hosting, ein Newsletter-Tool, eine Formular-Lösung oder ein Analyse-Tool nutzt, gibt damit personenbezogene Daten an einen externen Dienstleister weiter. Dafür braucht es einen Auftragsverarbeitungsvertrag (AVV) nach Art. 28 DSGVO. Ohne diesen Vertrag ist die Datenweitergabe an den Dienstleister nicht rechtmäßig – unabhängig davon, wie gut die eigene Datenschutzerklärung sonst ist. Bei vielen Anbietern lässt sich der AVV inzwischen unkompliziert online abschließen, er wird aber trotzdem gerne vergessen. Ich schließe mit meinen Kunden übrigens standardmäßig einen AVV ab, sobald ich Zugriff auf deren Hosting-Umgebung erhalte. Dies garantiert meinen Kunden, dass ich verantwortungsbewusst mit ihren Daten umgehe.
So machst du es richtig: Mach eine Liste aller Dienstleister, die Daten deiner Webseite verarbeiten, und schließe mit jedem Anbieter den AVV ab – Hoster, Newsletter-Tool und Webdesigner eingeschlossen.
Fehler 9: Betroffenenrechte existieren nur auf dem Papier
In der Datenschutzerklärung steht häufig brav, dass Besucherinnen und Besucher ein Recht auf Auskunft und Löschung ihrer Daten haben. Nur: Gibt es intern überhaupt einen Prozess dafür? Wer reagiert auf so eine Anfrage, in welcher Frist, und woher weiß die Person, welche Daten überhaupt gespeichert sind? Wenn eine Anfrage kommt und niemand weiß, wie damit umzugehen ist, brichst du in Hektik aus. Überlege dir daher vorher genau, was in solchen Fällen passiert.
So machst du es richtig: Leg fest, wer Auskunftsanfragen bearbeitet, und notiere, wo überall Daten liegen – Postfach, Formular-Einträge, Newsletter-Tool, Backups.
Fehler 10: Unsichere Formulare und fehlende Verschlüsselung
Ein Kontaktformular, das Daten unverschlüsselt überträgt, oder eine Seite ganz ohne SSL/TLS-Verschlüsselung (also ohne https) ist ein Verstoß gegen die Pflicht zu angemessenen technischen und organisatorischen Maßnahmen. Das betrifft heute zum Glück nur noch wenige Seiten, taucht aber bei älteren oder selbst gebastelten Webseiten immer noch auf.
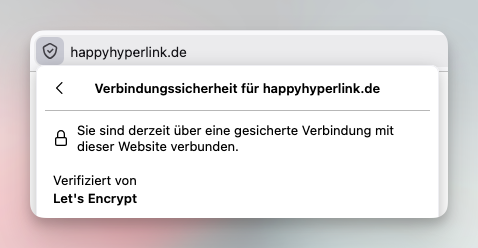
So machst du es richtig: Die ganze Seite über https ausliefern, Formulare nur die wirklich nötigen Felder abfragen lassen und alte Einträge regelmäßig löschen.
Der 5-Minuten-Selbst-Check für deine Webseite
Du willst wissen, wie es um deine eigene Seite steht? Diese Dinge kannst du ohne Vorkenntnisse selbst durchprüfen:
- Scanner nutzen: Gib deine Adresse in einen kostenlosen Scanner, beispielsweise den Blacklight-Scanner ➚ oder den Dr. DSGVO-Scanner ➚ ein. Die zeigen dir, welche Tracker, Cookies und Drittanbieter deine Seite lädt. Alternativ kannst du das auch selbst überprüfen. Dazu mehr in den Schritten 2 und 3.
- Netzwerk prüfen (kann je nach Browser leicht unterschiedlich sein): Öffne deine Seite in einem privaten Browserfenster, gehe zu den Entwicklertools oder klicke irgendwo auf deiner Seite mit der rechten Maustaste und wähle „Untersuchen“ und wechsle zum Reiter „Netzwerk“. Lade die Seite neu, ohne im Banner etwas anzuklicken. Tauchen dort Adressen von Google, YouTube oder Facebook auf? Dann lädt etwas vor der Einwilligung.
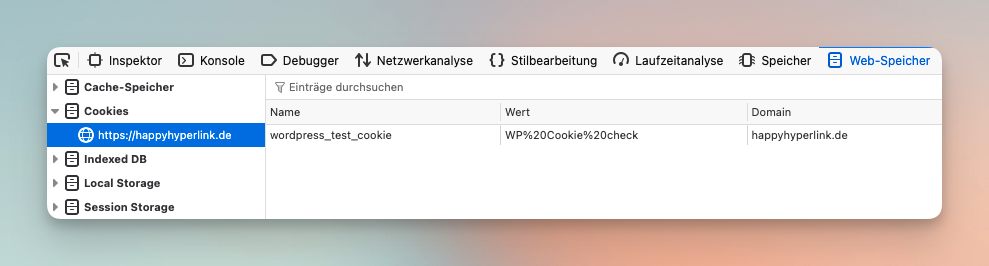
- Im selben Fenster gibt es auch einen Bereich, der z.B. App, Webspeicher (oder so ähnlich) heißt. Hier werden Cookies aufgelistet, die deine Seite bei einem Aufruf setzt.
- Banner testen: Gibt es „Alles ablehnen“ auf der ersten Ebene, genauso auffällig wie „Alles akzeptieren“?
- Datenschutzerklärung abgleichen: Steht jeder Dienst, den du in Schritt 1 und 2 gefunden hast, auch in deiner Datenschutzerklärung?
- https prüfen: Zeigt der Browser ein Schloss-Symbol, auch auf der Kontaktseite?
Wenn du bei allen fünf Punkten ein gutes Gefühl hast: Glückwunsch, damit bist du weiter als ein Großteil der Webseiten, die ich mir anschaue. Wenn nicht: Jetzt weißt du, wo du ansetzen kannst.
Fazit: Was heißt das jetzt für deine Webseite?
Die kurze Antwort: Weniger ist mehr. Schau dir ehrlich an, welche Dienste du wirklich brauchst, binde sie so lokal und datensparsam wie möglich ein, und sorge dafür, dass Cookie-Banner und Datenschutzerklärung tatsächlich zusammenpassen. Bei mir ist das übrigens fester Bestandteil jedes Webseiten-Projekts: Ich achte von Anfang an auf datensparsame, europäische Lösungen, das reduziert später oft schon spürbar den Aufwand bei Consent-Banner und Datenschutzerklärung. Eine rechtliche Beratung für die konkreten Rechtstexte ersetzt das aber nicht – dafür verweise ich bei Bedarf auf spezialisierte Anwälte und unterstütze dich technisch bei der Umsetzung dessen, was rechtlich vorgegeben ist.
Wenn du unsicher bist, ob deine Seite diese Punkte erfüllt, melde dich einfach bei mir – dann schauen wir uns das gemeinsam an. Ganz unverbindlich und ohne Verkaufsdruck.
Be happy,
Felix.